
この記事でわかること
- サイトを放置すると生まれるリスクと、中小企業のサイトが狙われる理由
- 担当者が守る、運用ルール3つ
- 自社で対応しきれない保守・セキュリティの考え方
Webサイトは作って終わりではない?放置が生む大きなリスク
企業のWebサイト(ホームページ)を新しく制作したり、リニューアルしたりした直後は、社内も活気に満ちているものです。
しかし、数ヶ月もすると「とりあえず公開できたから大丈夫」と安心し、保守・運用が放置気味になってしまうケースは少なくありません。
特に専任のIT担当者やセキュリティ部門が存在しない中小企業では、広報や営業、あるいは経営者自身が兼務でWebサイトを管理していることが多く、日々の業務に追われてサイトのメンテナンスまで手が回らないのが実情です。
しかし、Webサイトは作って終わりではなく、公開したその日からさまざまなリスクに晒されています。
なぜ中小企業のホームページが狙われるのか
「うちみたいな小さな会社のサイトなんて、誰も狙わないだろう」と考えるのは非常に危険な傾向にあります。近年、サイバー攻撃の標的は大企業から中小企業へとシフトしつつあります。
その大きな理由の一つがサプライチェーン攻撃と呼ばれる手口です。
セキュリティが強固な大企業を直接狙うのではなく、取引先である中小企業や関連会社のセキュリティの甘いWebサイトを足がかりにして、本命の企業へ侵入を試みるという手法です。
つまり、自社には盗まれるような機密情報がないと思っていても、取引先に多大な迷惑をかける加害者になってしまうリスクが潜んでいるのです。
また、無差別に脆弱性(システムの弱点)を狙う自動プログラム(ボット)による攻撃も日常的に行われています。
企業規模に関わらず、インターネット上に公開されている以上、常に空き巣にドアノブを回されているような状態だと認識する必要があります。
万が一の被害で担当者が負うプレッシャーと管理責任
もし、自社のWebサイトが改ざんされたり、顧客情報が漏洩したりした場合、兼務で担当している方の精神的なプレッシャーは計り知れません。
「自分のせいで会社に損害を与えてしまったのではないか」と深く悩んでしまう方もいらっしゃいます。
しかし、非エンジニアの担当者に高度なハッカーと戦うスキルを求めるのは酷な話です。ここで重要になるのは、担当者としての管理責任をどこまで果たすべきかというラインを明確にすることです。
最低限のルールを知り、それを社内で徹底することで、万が一のトラブル時にも「やるべきことはやっていた」と身を守る(責任を明確に切り分ける)ことができます。
 担当者
セキュリティ対策って、何を、どこまでやればいいのでしょう?
 筆者
専門的な対策は、エンジニアの領域です。担当者は、パスワード・アップデート・不審な問い合わせの、3つの運用ルールから始めましょう。
担当者が身を守るための「最低限のセキュリティ対策」とは?
セキュリティ対策と聞くと、難解なプログラムコードや高額なシステムの導入をイメージするかもしれません。
しかし、Webサイトの運用において担当者が行うべき対策は、もっと身近で現実的なものです。
専門知識(エンジニア領域)と運用ルール(担当者領域)の境界線
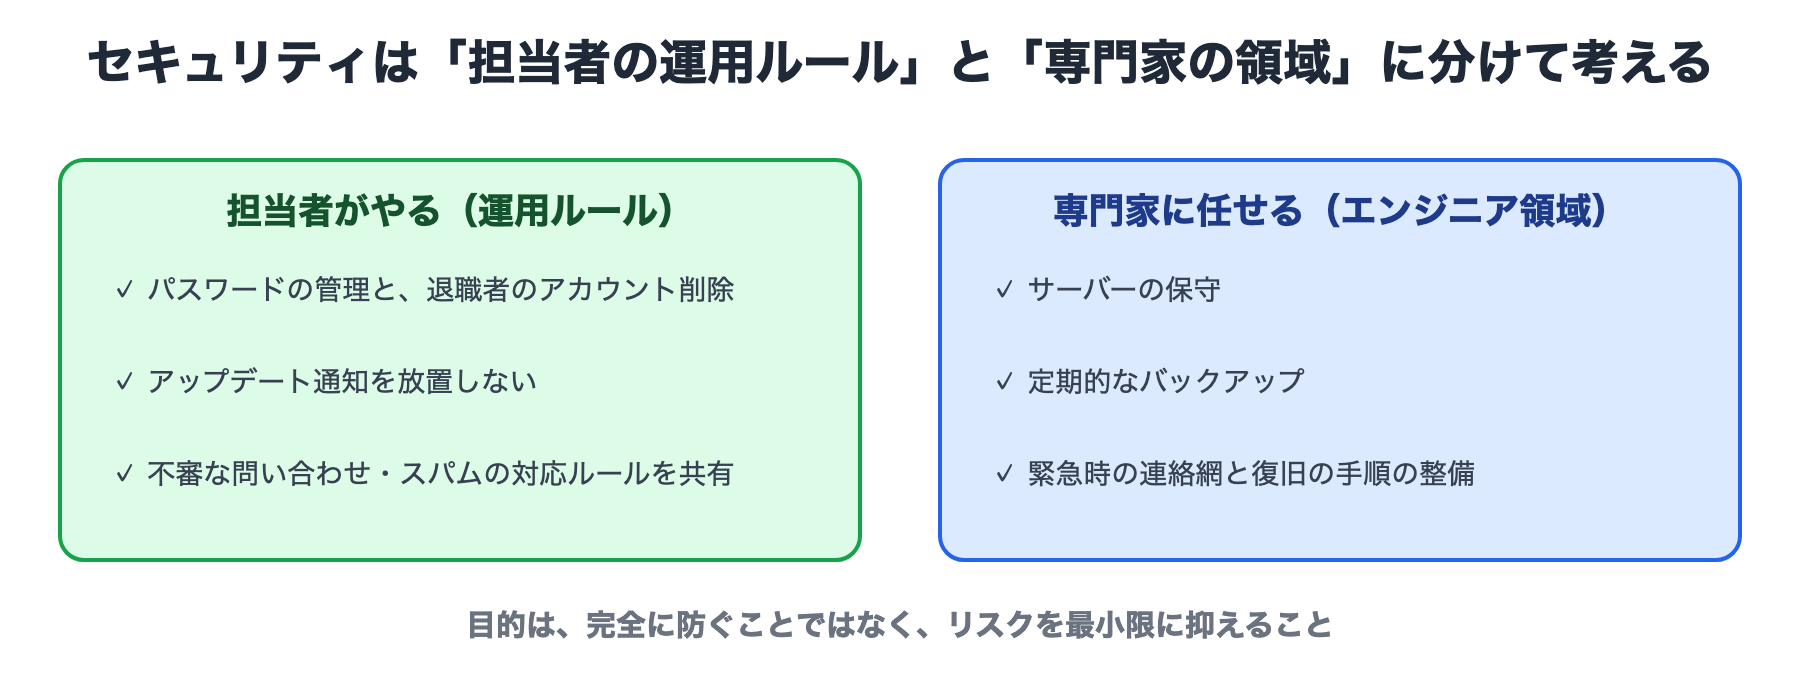
まずは、自分たちでできることと専門家に任せるべきことの境界線を明確にしましょう。
| 領域 | 担当者がやること (運用ルール) | エンジニア・制作会社がやること (システム保守) |
| 対象 | 人の行動 アカウント管理 日常の確認 | サーバー プログラム ネットワーク |
| 具体例 | ・パスワードの複雑化、使い回し防止 ・退職者のアカウント削除 ・CMSのアップデートボタンを押す ・不審なメールや問い合わせを開かない | ・WAFやファイアウォールの導入・設定 ・SSL化(暗号化通信)の維持 ・サーバーOSの脆弱性パッチ適用 ・定期的な自動バックアップの構築 |
| 必要なスキル | 社内ルールの徹底とモラル | プログラミング知識 サーバー構築知識 |
このように表にしてみると、非エンジニアの担当者が担うべきは「ヒューマンエラーを防ぐための運用ルール」であることが分かります。
難しいサーバー設定を覚える必要はありません。日常業務の延長線上で、正しいルールを守ることが最大の防御策となります。
目的は完全に防ぐことではなく、リスクを最小限に抑えること
セキュリティの世界において、100%絶対に安全という状態は存在しません。どれほど大企業が資金を投じても、新たなサイバー攻撃の手口は次々と生まれます。
中小企業の担当者が目指すべきは、攻撃を完全に防ぐことではなく、被害に遭う確率を下げること、そして万が一被害に遭った際にリスク(損害)を最小限に抑え、素早く復旧できる状態を作っておくことです。
この前提を持つだけで、セキュリティに対する過度なプレッシャーを軽減することができます。
役割の分け方を、図にまとめました。
非エンジニア担当者が守るべきWebサイト運用ルール3選
ここからは、ITの専門知識がなくても明日からすぐに実行できる、実践的な3つの運用ルールを解説します。これらを守るだけで、サイト乗っ取りや情報漏洩のリスクを大幅に減らすことが期待できます。
ルール1:パスワードの適切な管理と退職者のアカウント即時削除
最もアナログでありながら、最も重要なのがパスワードの管理です。
「社名+1234」のような推測されやすいパスワードや、複数のサービスで同じパスワードを使い回す行為は、自ら鍵を開けているようなものです。
- パスワードは長く、複雑に:
- 英大文字・小文字、数字、記号を組み合わせ、最低でも12文字以上で設定しましょう。記憶するのが難しい場合は、パスワード管理ツール(1Passwordなど)の導入を検討してください。
- 二段階認証の導入:
- ログイン時にスマートフォン等へ認証コードを送る「二段階認証」を導入することで、不正アクセスのハードルを劇的に上げることができます。
- 退職者・異動者のアカウントは即時削除:
- 退職した社員のアカウントがそのまま残っている状態(ゴーストアカウント)は非常に危険です。退職や異動があった際は、当日のうちにWebサイトの管理画面からアカウントを削除、または無効化するルールを徹底しましょう。
ルール2:WordPressなどCMSの「アップデート通知」を放置しない
現在、世界中のWebサイトの多くが「WordPress(ワードプレス)」などのCMS(コンテンツ管理システム)で作られています。
CMSは非常に便利ですが、利用者が多いためハッカーの標的になりやすいという側面もあります。
CMSの開発元は、脆弱性(セキュリティの穴)が見つかるたびに、それを塞ぐための「アップデート(更新プログラム)」を配布します。
管理画面にログインした際、「新しいバージョンがあります」という通知(赤いバッジなど)が出ているのに放置するのは、家の壁に穴が開いているのを放置しているのと同じです。
- 定期的なログインと確認:
- 最低でも月に1〜2回は管理画面にログインし、アップデートが来ていないか確認する日を決めましょう。
- プラグイン(拡張機能)の更新も忘れずに:
- WordPress本体だけでなく、お問い合わせフォームなどを機能させる「プラグイン」の更新も重要です。古いまま放置されたプラグインが侵入経路になるケースが多発しています。
※ただし、アップデートによってサイトのデザインが崩れるといった不具合が起きる可能性もあるため、必ず事前にバックアップを取る(または制作会社に相談する)体制を整えておくことが理想です。
ルール3:不審な問い合わせやスパムへの対応ルールを共有する
Webサイトのお問い合わせフォームから、英語の不審なメッセージや、身に覚えのない請求、悪意のあるリンクが含まれたスパムメールが届くことがあります。
- リンクや添付ファイルを安易に開かない:
- スパムメール内のリンクをクリックしたり、添付ファイルを開いたりすると、パソコンがマルウェア(悪意のあるソフトウェア)に感染し、そこからWebサイトのログイン情報が盗まれる可能性があります。
- 社内での情報共有:
- 「このような不審な問い合わせが来たら、絶対に開かず、すぐに削除する(または担当者に報告する)」というルールを、フォームの受信メールを見る可能性のある社員全員に共有しておきましょう。
Webサイトの保守・セキュリティにご不安はありませんか?
「自社のサイトが現在安全な状態か分からない」「退職者が設定したパスワードが分からない」といったお悩みを抱えている場合は、専門家による現状確認をおすすめします。Crogoでは、Webサイトの保守・運用に関するご相談も承っております。
▶【CTA】Web集客コンサルティングについて詳しく見る
ルール別:避けたい状態と、望ましい状態(本記事の内容の整理)
3つの運用ルールを、避けたい状態と、望ましい状態で比べました。
| ルール | 避けたい状態 | 望ましい状態 |
|---|---|---|
| パスワード | 管理があいまい。退職者のアカウントが残っている | 適切に管理し、退職者のアカウントは、すぐに削除する |
| アップデート | WordPressなどの更新通知を、放置している | 通知を放置せず、確認して対応する |
| 不審な問い合わせ・スパム | 担当者が、1人で判断している | 対応ルールを決めて、社内で共有する |
目的は、完全に防ぐことではなく、リスクを最小限に抑えることです。まず、3つのルールを、日常の業務に組み込みます。
自社で対応しきれないシステムの保守・セキュリティはどうすべきか?
前述した「3つの運用ルール」は、あくまで担当者ができる最低限の防御策です。
それ以外のシステム的な領域については、自社で抱え込まずにプロに任せるという判断が、結果的に会社と担当者の身を守ることに繋がります。
サーバーの保守や定期バックアップはプロに任せる傾向にある
サーバーのOSアップデート、WAF(Web Application Firewall:不正な通信を遮断するシステム)の設定、データベースの保守などは、専門知識を持たない担当者が触ると最悪の場合Webサイトが表示されなくなるなどの致命的なトラブルを引き起こす恐れがあります。
特に重要なのが「定期的なバックアップの取得」です。万が一サイトが改ざんされてしまった場合でも、正常な状態のバックアップデータがあれば、数時間前の状態にサイトを復元することができます。
バックアップの自動化や安全な場所へのデータ保管は、外部の保守サービスを利用するのが最も確実です。
トラブル発生時の緊急連絡網と復旧フローを整備しておく
災害時の避難訓練と同じように、「もしWebサイトがおかしくなったら、誰に連絡して、どう動くのか」を事前に決めておくことが重要です。
- 一次連絡先を明確にする:
- 画面が真っ白になった、怪しい文章が表示されているなどの異変に気づいた際、社内の誰に報告し、そこからどの制作会社(またはサーバー会社)に連絡するのか、フローチャートを作っておきましょう。
- 保守契約の確認:
- 現在、Webサイトの制作会社と保守契約を結んでいるか、結んでいる場合「緊急時の復旧対応」が契約内容に含まれているかを確認しておくことをおすすめします。いざという時に「それは契約外なので対応できません」と言われてしまう事態を防ぐためです。
専門知識不要!中小企業のためのWebサイト保守・運用サポート
「日々の業務が忙しくて、アップデートの確認すら難しい」「前任者が辞めてしまい、今のサイトがどういう設定になっているか誰も分からない」といった場合は外部の専門パートナーを活用するのも一つの有効な手段です。
すべてを自社で抱え込まず、外部パートナーを活用するメリット
セキュリティ対策や保守・運用を外部に委託することで、兼務担当者は本業やコンテンツの企画(ブログを書くなど)に集中できるようになります。
システム的な監視、定期的なバックアップ、WordPressの安全なアップデートなどをプロが代行することで、目に見えないセキュリティリスクに対する不安が解消されます。
また、何かトラブルが起きた際にすぐに相談できる専門家がいるという安心感は、担当者の心理的負担を大きく軽減します。
黒衣として伴走するCrogoのサポート体制
私たち株式会社Crogoは社名が表す通り、お客様の事業の裏方として伴走する「黒衣(くろご)」です。
単にWebサイトを制作して終わりではなく、公開後の安全な運用と集客に繋がる継続的なサポートを大切にしています。
専任の担当者が不在の中小企業様に対しても専門用語をかみ砕き、「今、自社サイトがどのような状態で、何が必要なのか」を分かりやすくご説明いたします。
システムの保守から集客のためのコンテンツ改善まで、ワンストップでご支援できる体制を整えています。
よくある質問
- セキュリティ対策は、どこまで自社でやるべきですか?
-
専門知識が必要なものはエンジニアの領域で、担当者は、運用ルール(パスワード・アップデート・不審な問い合わせの対応)を守る役割です。サーバーの保守や定期バックアップは、プロに任せる傾向があります。
- 退職者のアカウントは、どうすればよいですか?
-
退職したら、すぐに削除します。パスワードは適切に管理し、使い回しを避けます。
- トラブルが起きたときの備えは?
-
緊急連絡網と、復旧の手順を、あらかじめ整備しておきます。
無理のない運用ルールで、安全に自社サイトを育てよう
Webサイトのセキュリティ対策は完璧を目指すとキリがありません。
兼務で忙しい担当者が自分自身の身を守り、かつ会社のリスクを減らすためには、まずは以下の「最低限の運用ルール」を徹底することが第一歩です。
- パスワードの複雑化と、退職者アカウントの即時削除
- CMS(WordPressなど)のアップデート通知を放置しない
- 不審な問い合わせには触れず、社内でルールを共有する
これらを日常の業務に組み込み、自社で対応できない専門的な領域(バックアップやサーバー保守)はプロに任せるという境界線を引きましょう。
無理のない運用体制を構築することで、Webサイトは安心して育てられる、価値ある企業の資産となっていきます。
- Webサイトは、作って終わりではない。放置が、大きなリスクにつながる
- 担当者は、パスワード管理・アップデート・不審な問い合わせの対応の、3つのルールを守る
- 専門的な保守やバックアップは、外部のプロに任せ、緊急時の連絡網を整える
現状の課題のご相談や、無料見積もりは、お問い合わせフォームから受け付けています。具体的なご予算やページ構成が決まっていない段階でも、お気軽にご相談ください。